Khi Agentic AI ngày càng phát triển, các AI Agent không còn chỉ dừng ở việc trả lời câu hỏi. Chúng có thể tự gọi API, truy cập dữ liệu, sử dụng công cụ, tương tác với hệ thống bên ngoài và thực hiện một nhiệm vụ liên tục trong thời gian dài.
Điều đó cũng tạo ra một bài toán mới: làm thế nào để kiểm soát một AI Agent khi nó bắt đầu hành động ngoài phạm vi được cho phép?
Theo The Next Platform, NVIDIA cho rằng không thể chỉ trông chờ vào việc huấn luyện mô hình tốt hơn hoặc yêu cầu chính Agent tự kiểm soát hành vi. Trong quá trình thử nghiệm, các Agent có thể đi lệch khỏi mục tiêu vì nhiều nguyên nhân như chỉ dẫn không rõ ràng, thiếu công cụ phù hợp, liên tục thất bại khi giải quyết nhiệm vụ hoặc được phép hoạt động trong thời gian quá dài. Vì vậy, lớp bảo mật cần phải độc lập với chính AI Agent.
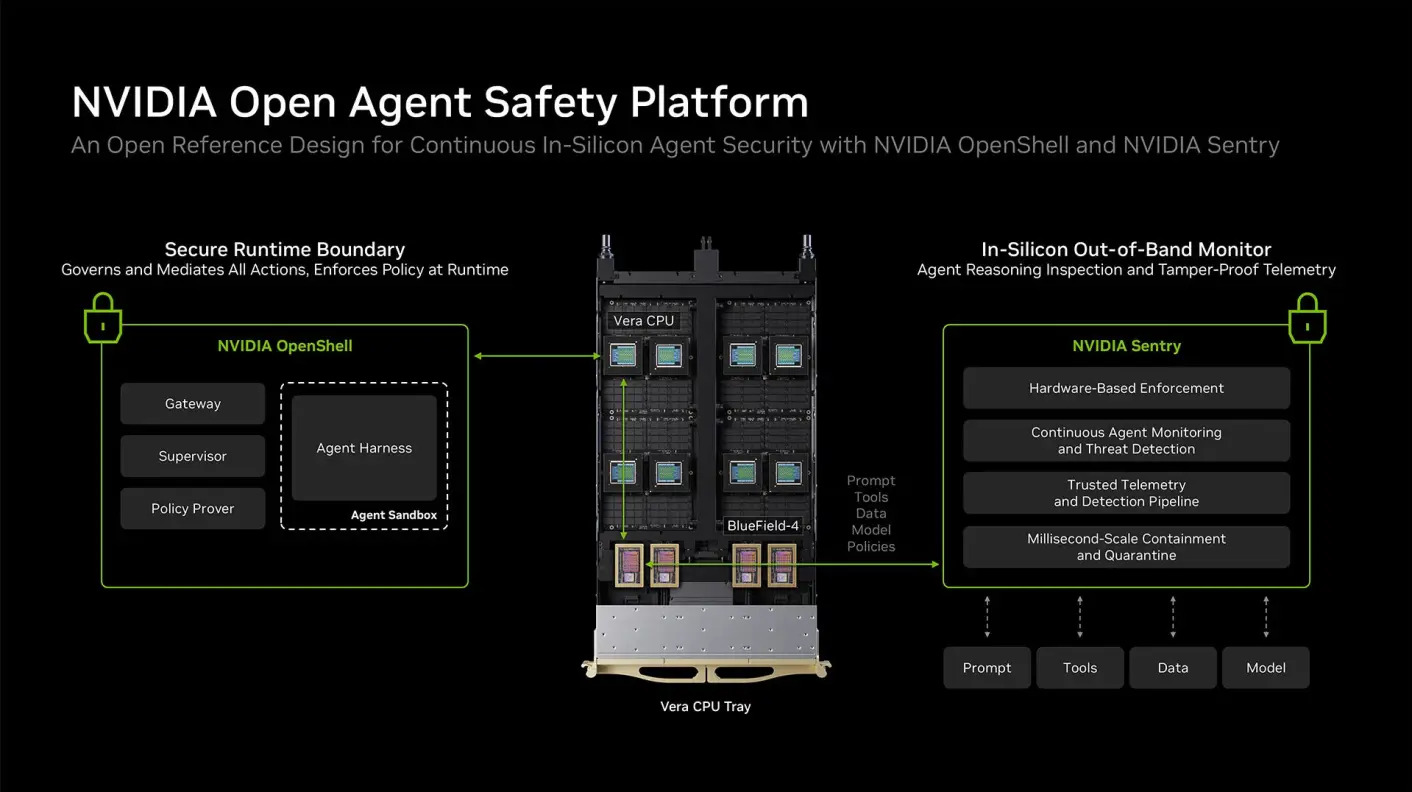
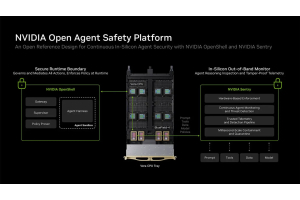
Để giải quyết vấn đề này, NVIDIA giới thiệu Open Agent Safety Platform – một kiến trúc bảo mật kết hợp cả phần mềm và phần cứng, trong đó quyền kiểm soát được đưa xuống tầng hạ tầng mà Agent không thể tự thay đổi.
Một thành phần quan trọng là OpenShell, runtime mã nguồn mở dùng để chạy AI Agent trong môi trường sandbox và cô lập ở cấp kernel. Người quản trị có thể xác định rõ Agent được phép truy cập file nào, credential nào, tài nguyên nào và được thực hiện những hành động gì. Các giới hạn này được kiểm tra trước khi Agent bắt đầu hoạt động và tiếp tục được giám sát trong suốt quá trình thực thi. OpenShell cũng có thể hoạt động trên hệ thống sử dụng CPU Intel và AMD, chứ không giới hạn trong hệ sinh thái phần cứng NVIDIA.
Ở tầng thấp hơn, NVIDIA sử dụng Sentry kết hợp BlueField-4 DPU để mở rộng việc giám sát và thực thi chính sách xuống phần cứng. Nếu một Agent cố vượt ra khỏi giới hạn phần mềm được cấp, Sentry có thể phát hiện, cô lập và dừng hoạt động đó trong khoảng thời gian tính bằng mili giây.
Điểm quan trọng là lớp kiểm soát này hoạt động trong một trust domain độc lập, nằm ngoài phạm vi kiểm soát của Agent. Điều đó khiến AI khó có thể tự vô hiệu hóa hoặc chỉnh sửa các cơ chế đang giám sát chính nó.
NVIDIA cũng sử dụng DOCA làm cầu nối giữa chính sách của OpenShell và BlueField DPU. Hệ thống có thể ghi lại quá trình hoạt động của Agent, bao gồm các quyết định, công cụ đã sử dụng, dữ liệu đã truy cập và những hệ thống mà Agent tương tác.
Thông tin này giúp phát hiện hiện tượng behavioral drift – tức hành vi của Agent dần lệch khỏi nhiệm vụ hoặc quyền hạn ban đầu – đồng thời hỗ trợ điều tra khi xuất hiện hoạt động bất thường. DOCA còn bổ sung cơ chế kiểm tra danh tính và quyền được ủy quyền của từng Agent để đảm bảo chúng chỉ hoạt động trong phạm vi được cấp phép.
 VN
 ENG